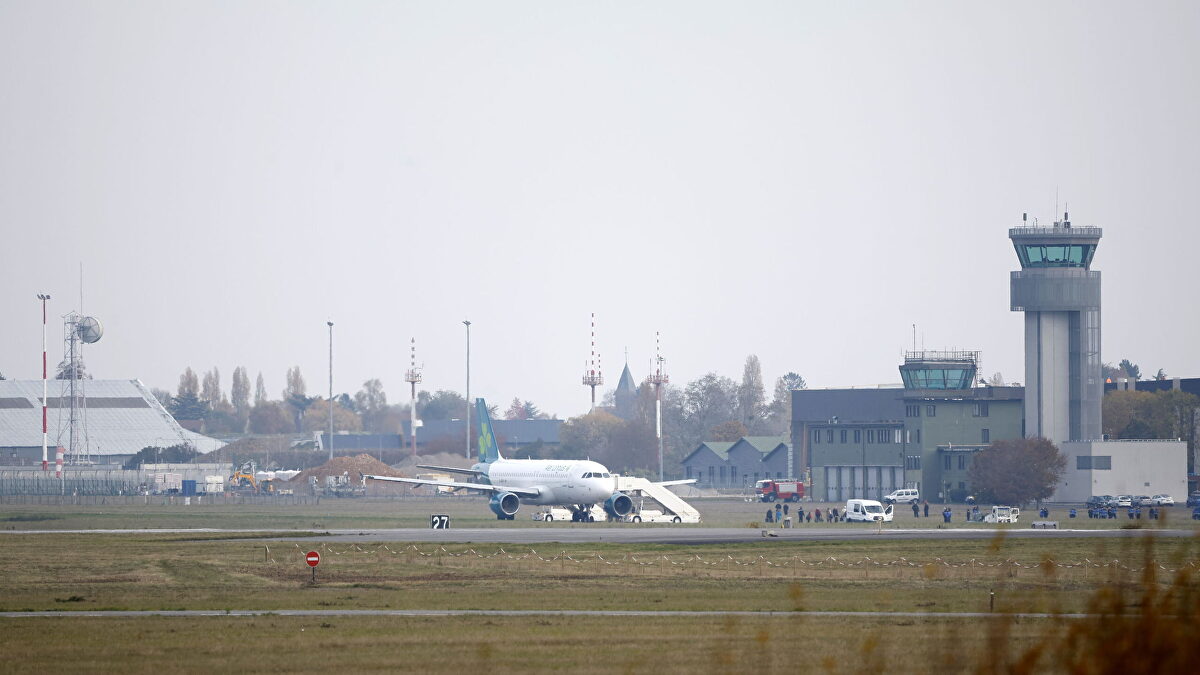
Europa está afrontando en las últimas semanas una sucesión de incidentes que alimentan el temor a una nueva forma de guerra híbrida . Son avisos que llegan a la cabina de un avión o al sistema informático que controla la temperatura de las neveras de los supermercados. Son acciones difíciles de atribuir , por debajo del umbral de la guerra convencional, pero que obligan a activar los protocolos de emergencia, interrumpir servicios y que generan costes. El pasado jueves, casi una treintena de vuelos europeos recibió falsas amenazas de bomba , después de otra oleada que había afectado al menos a siete aviones y a un crucero dos días antes. Hubo desvíos, aterrizajes no previstos, inspecciones y escoltas de aviones de combate. Entre los vuelos afectados figuraron tres conexiones con Madrid: un Air Europa hacia París y dos Iberia procedentes de Roma y Milán. También un avión que aterrizaba en Murcia . La cadena de avisos volvió a activarse ayer viernes, cuando al menos otros 18 vuelos con origen o destino en nueve países europeos recibieron amenazas . Los aparatos aterrizaron sin daños y las inspecciones no localizaron explosivos. Las autoridades no han conseguido identificar a los autores ni verificado reivindicación alguna . La repetición de los episodios, sin embargo, ha abierto interrogantes lógicos sobre una posible campaña coordinada. En paralelo, se han producido ataques informáticos que han manipulado los controles de las neveras de supermercados en distintos países . La primera oleada afectó a cientos de locales franceses el pasado mes de octubre. Una nueva oleada, a principios de noviembre, afectó a supermercados de Suecia, Bélgica, Luxemburgo, Irlanda y Estonia, entre otros . En algunos equipos las temperaturas subieron hasta los 50 grados y hubo que tirar los alimentos. La Agencia de la Unión Europea para la Ciberseguridad (ENISA) confirmó el pasado miércoles que desde el 11 de octubre se habían registrado incidentes en sistemas comerciales de refrigeración y dispositivos similares en varios Estados miembros. La Comisión, Europol y las redes nacionales de respuesta a incidentes siguen la situación e intercambian información. Su comunicado no atribuye los ataques a ningún país ni identifica a sus responsables . Aun así, Rusia está en el centro de la sospecha . El Servicio Europeo de Acción Exterior sostiene que las campañas híbridas rusas contra la UE se han intensificado desde la invasión rusa de Ucrania e incluyen sabotajes, ciberataques, interferencias informativas y perturbaciones de infraestructuras. En septiembre, el Parlamento Europeo calificó a Rusia como el actor estatal que representa la amenaza híbrida más grave para la Unión y sus Estados miembros. Pero la hipótesis rusa no agota las explicaciones. Las amenazas pueden proceder también de organizaciones criminales, extremistas digitales que actúan por su cuenta o, incluso, de actores estatales desconocidos distintos de Moscú. Incluso una acción oportunista puede ser imitada y amplificada por otros. El mayor desafío de la UE es detectar quién está detrás de cada incidente, proteger los servicios esenciales y evitar que el miedo se propague.
Ver más en News Today